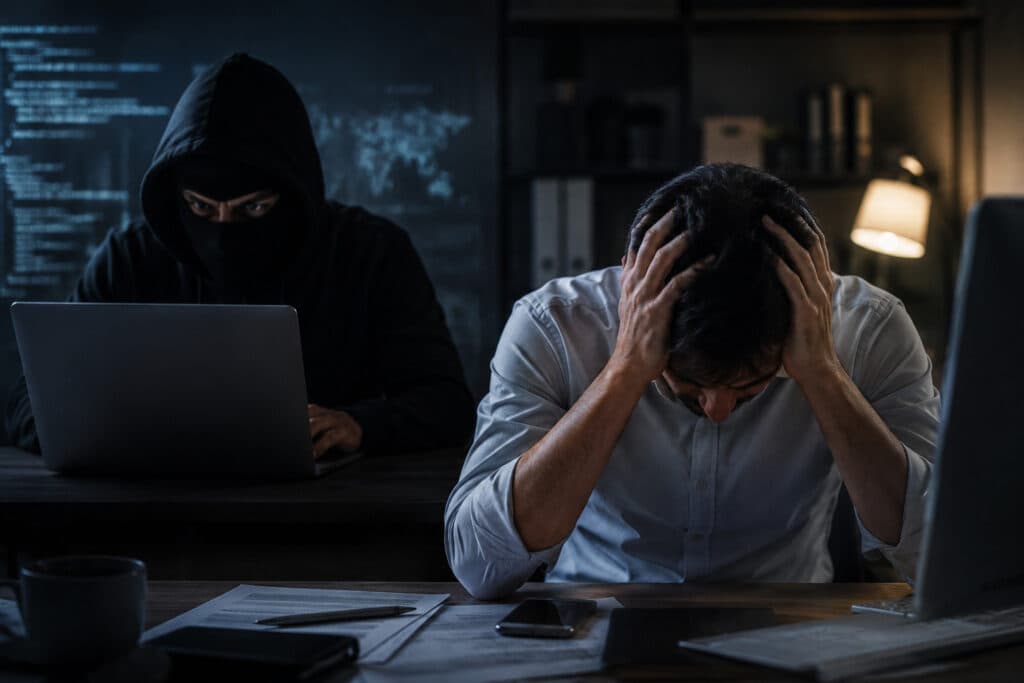
આજના ડિજિટલ યુગમાં બેંકની લાંબી લાઈનોમાં ઊભા રહેવાનો સમય લગભગ પૂરો થઈ ગયો છે. UPI એપ્લિકેશન્સથી લઈને નેટ બેંકિંગ દ્વારા ઘર બેઠા જ નાણાકીય વ્યવહારો અને ખાતા સંબંધિત કામો પતી જાય છે. પરંતુ, આ જ ડિજિટલ સુવિધા હવે સાયબર ગુનેગારો માટે છેતરપિંડીનું મોટું હથિયાર બની ગઈ છે. થોડી સાાવધાની ન રાખવામાં આવે તો ઓનલાઈન બેંકિંગની એક નાની ભૂલ તમારા બેંક ખાતાને પળવારમાં ખાલી કરી શકે છે.
નકલી કેનેરા બેંક સાઈટ બનાવીને પડાવ્યા હતા ₹૨૭ લાખ
સાયબર ફ્રોડના જોખમનો અંદાજ એ વાત પરથી લગાવી શકાય છે કે, અગાઉ છેતરપિંડી કરનારાઓએ અસલી જેવી જ હૂબહૂ નકલી કેનેરા બેંકની વેબસાઈટ તૈયાર કરીને એક જ વ્યક્તિ સાથે ૨૭ લાખ રૂપિયાની ઠગાઈ આચરી હતી. આ કેસમાં લાંબી તપાસ બાદ તાજેતરમાં પોલીસે બે આરોપીઓની ધરપકડ કરી છે. સ્કેમર્સ અસલી બેંકના લોગો, ડિઝાઈન અને કલર કોમ્બિનેશનની નકલ કરીને સામાન્ય નાગરિકોને શિકાર બનાવે છે.
ગુગલ સર્ચ પરની 'સ્પોન્સર્ડ એડ' સૌથી મોટું જોખમ
જ્યારે યુઝર્સ ગૂગલ પર બેંકનું નામ કે કસ્ટમર કેર નંબર સર્ચ કરે છે, ત્યારે સર્ચ રિઝલ્ટમાં સૌથી ઉપર દેખાતી લિંક્સ ઘણીવાર 'સ્પોન્સર્ડ' (বিজ্ঞাপন) હોય છે. સાયબર ઠગ્સ પેમેન્ટ કરીને આવી નકલી લિંક્સ ટોપ પર લાવે છે. ઉતાવળમાં લોકો અસલી સમજીને આ નકલી લિંક્સ પર ક્લિક કરી બેસે છે. તેથી, હંમેશાં નીચે આપેલી સત્તાવાર (ઓફિશિયલ) વેબસાઇટ પર જ ક્લિક કરવાનો આગ્રહ રાખવો જોઈએ.
અસલી અને નકલી વેબસાઈટ ઓળખવાની સરળ રીતો:
૧. URL અને SSL સર્ટિફિકેટ ચેક કરો: કોઈપણ બેંકની સાઈટ ખોલતી વખતે એડ્રેસ બારમાં https:// હોવું અનિવાર્ય છે. 's' નો અર્થ સુરક્ષિત છે અને તેની બાજુમાં પેડલોક (તાળા) નું નિશાન હોવું જોઈએ. માત્ર http વાળી સાઈટ જોખમી છે.
૨. RBI નું સ્પેશિયલ ડોમેન (.bank.in): ભારતીય રિઝર્વ બેંક (RBI) ની ગાઇડલાઇન મુજબ હવે તમામ બેંકો માટે સુરક્ષાના ભાગરૂપે .bank.in ડોમેનનો ઉપયોગ કરવાના નિર્દેશ છે, જે સામાન્ય કે ઠગ વ્યક્તિ સરળતાથી મેળવી શકતો નથી.
૩. સ્પેલિંગની ચાલાકી પકડો: સ્કેમર્સ બેંકના નામના સ્પેલિંગમાં સામાન્ય ફેરફાર કરે છે (દા.ત., અંગ્રેજી મૂળાક્ષર 'l' ની જગ્યાએ કેપિટલ 'I' અથવા શૂન્ય '0' નો ઉપયોગ કરવો). આ ઉપરાંત લિંકમાં online, kyc કે update જેવા શબ્દો જોડીને ગેરમાર્ગે દોરે છે.
૪. અન્ય પેજ કામ નહીં કરે: નકલી વેબસાઇટ બનાવનારાઓ આખી સાઈટ તૈયાર કરતા નથી, તેઓ માત્ર લોગિન પેજ બનાવે છે. જો તમે આવી સાઈટ પર 'About Us', 'Contact Us' કે 'Privacy Policy' જેવા વિકલ્પો પર ક્લિક કરશો તો તે કામ નહીં કરે અથવા ફરી લોગિન પેજ પર જ લઈ આવશે.
૫. ક્યારેય એકસાથે વિગતો ન આપો: કોઈપણ અધિકૃત બેંક લોગિન કરતી વખતે એકસાથે ATM PIN, CVV, એક્સપાયરી ડેટ અને OTP ક્યારેય માંગતી નથી. જો કોઈ પેજ ખુલ્લી સાઈટે આ બધી માહિતી તરત જ માંગે, તો તુરંત તે પેજ બંધ કરી દેવું હિતાવહ છે.
Discussion
LIVELoading comments...